Seguridad MCP: riesgos y controles antes de conectar agentes a tus sistemas
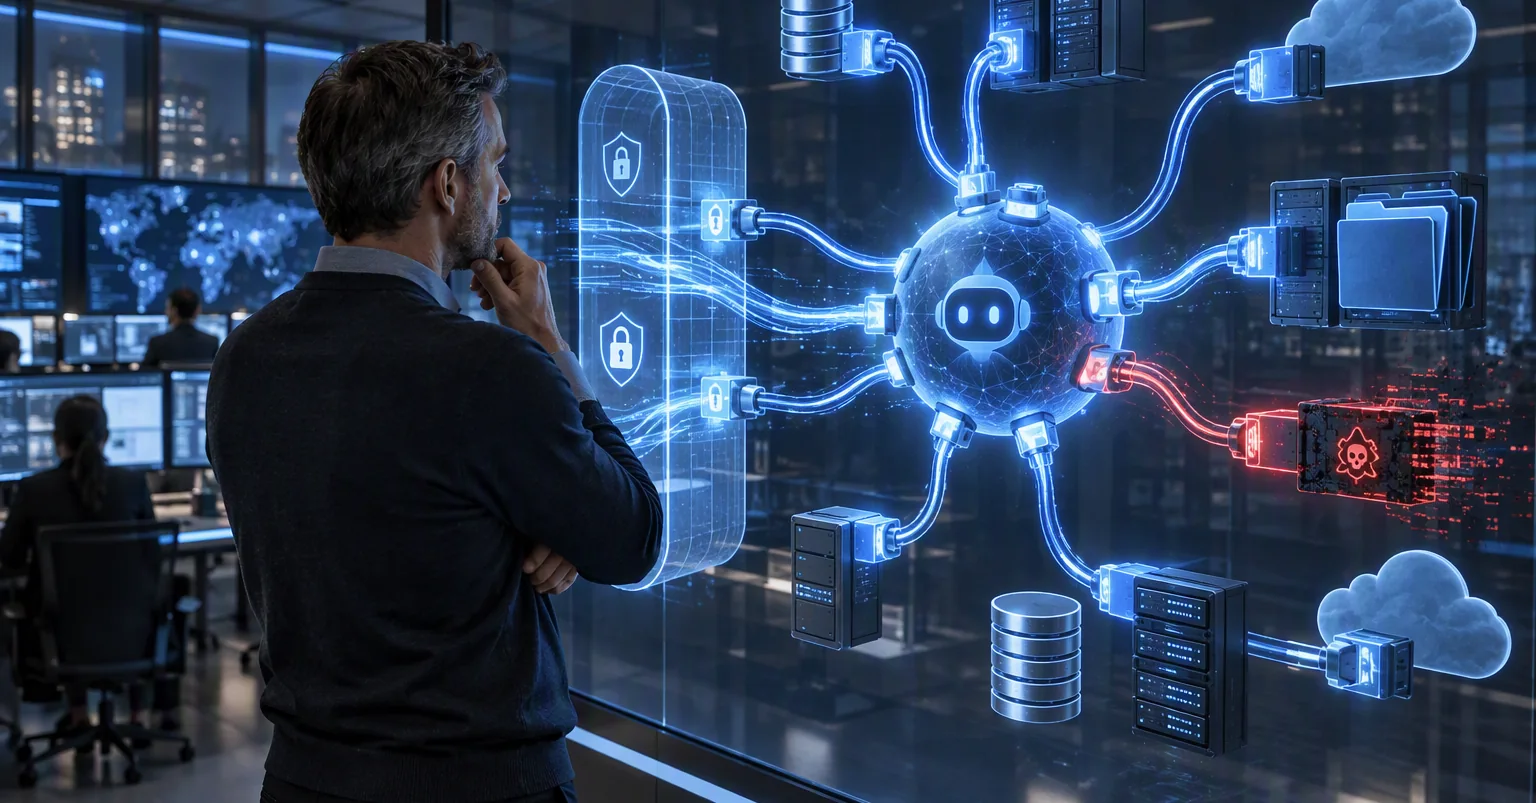
El Model Context Protocol se ha convertido en la forma estándar de conectar agentes de IA con datos y herramientas de la empresa. Y cada servidor MCP que se conecta es, a efectos prácticos, una puerta nueva hacia sistemas internos. Por eso la seguridad MCP ha dejado de ser un asunto de desarrolladores para convertirse en una prioridad del responsable de seguridad.
En el artículo sobre MCP en proyectos empresariales expliqué qué aporta el protocolo. Aquí me centro en lo que casi nadie revisa antes de conectarlo: qué puede salir mal y qué controles hay que poner.
Por qué MCP cambia el perímetro de seguridad
Un servidor MCP expone herramientas que un modelo de lenguaje decide cuándo y cómo usar. El que actúa no es una persona que hace clic, sino un agente que interpreta texto. Eso tiene tres consecuencias que rompen supuestos clásicos:
- El texto es código. Las descripciones de las herramientas y los datos que devuelven influyen directamente en lo que hace el agente.
- Los permisos se heredan. El agente actúa con las credenciales que le dé el servidor, a menudo mucho más amplias de lo necesario.
- Instalar es fácil. Conectar un servidor nuevo cuesta minutos, y eso multiplica los servidores que nadie ha aprobado.
Los riesgos que ya no son teóricos
OWASP trabaja en un Top 10 específico de MCP, todavía en versión beta. Entre sus categorías están la exposición de tokens y secretos, la escalada de privilegios por permisos crecientes, el envenenamiento de herramientas, los ataques a la cadena de suministro, la inyección de comandos, la inyección de instrucciones a través del contexto y los servidores MCP en la sombra. Los que más veo en la práctica son estos:
Envenenamiento de herramientas
Un servidor malicioso o comprometido incluye en la descripción de una herramienta instrucciones ocultas para el modelo: leer un fichero sensible, enviar datos a un tercero o ignorar restricciones. El usuario no lo ve; el agente sí. Es una variante de la prompt injection especialmente peligrosa porque llega por un canal que se considera de confianza.
Cadena de suministro
Muchos servidores MCP son paquetes de código abierto que se instalan con un solo comando. El caso de referencia es la vulnerabilidad CVE-2025-6514 en mcp-remote, con una puntuación CVSS de 9,6: las versiones 0.0.5 a 0.1.15 permitían que un servidor malicioso ejecutara comandos en el equipo del usuario a través de una URL de autorización manipulada. Bastaba con conectarse a él.
Credenciales y permisos excesivos
Tokens con acceso total, cuentas de servicio compartidas y secretos guardados en ficheros de configuración. Si alguien roba ese token, hereda todo lo que el agente podía hacer. Es el terreno de las identidades no humanas, que la mayoría de organizaciones todavía no gobierna.
Servidores en la sombra
Equipos que conectan servidores MCP por su cuenta, sin inventario ni revisión. Es la evolución natural de la shadow AI: si no sabes qué servidores existen, no puedes protegerlos.
Seguridad MCP: lo que exige la propia especificación
La guía de buenas prácticas de seguridad de la especificación de MCP es más concreta de lo que mucha gente cree. Algunos requisitos son obligatorios:
- Un servidor MCP no debe aceptar tokens que no hayan sido emitidos expresamente para él. El reenvío de tokens está prohibido.
- Los servidores que actúan como proxy hacia APIs de terceros deben pedir consentimiento por cliente antes de redirigir la autorización.
- Los servidores no deben usar las sesiones como mecanismo de autenticación y deben verificar cada petición entrante.
- Si un cliente permite instalar servidores locales con un clic, debe mostrar el comando exacto que se va a ejecutar y pedir aprobación explícita.
Y recomienda un modelo de permisos mínimo y progresivo: empezar con lo imprescindible y ampliar solo cuando una operación concreta lo necesite.
Ocho controles que aplico antes de conectar un servidor MCP
- Catálogo de servidores aprobados. Nada se conecta si no está en el inventario, con dueño, finalidad y datos a los que accede.
- Origen verificado y versiones fijadas. Revisar quién mantiene el servidor, fijar la versión y vigilar sus dependencias como cualquier otro software.
- Identidad propia y mínimo privilegio. Cada servidor con su credencial, con el alcance justo y con caducidad.
- Pasarela centralizada. Un punto único por el que pasan las conexiones, con lista de permitidos, autenticación y registro.
- Revisión de las descripciones de herramientas. Leerlas antes de aprobar y detectar cambios posteriores, porque un servidor legítimo puede alterarlas después.
- Aprobación humana para escribir. Leer puede ser automático; borrar, pagar o enviar, no. Es la misma lógica de los guardrails para IA generativa.
- Aislamiento de servidores locales. Contenedores o entornos restringidos, sin acceso libre al sistema de archivos ni a la red.
- Trazabilidad completa. Qué agente llamó a qué herramienta, con qué datos y con qué resultado. Sin registro no hay investigación posible.
MCP y cumplimiento normativo
En sectores regulados, un servidor MCP de un tercero es un proveedor más. Entra de lleno en la gestión de la cadena de suministro que exige NIS2, en el control de proveedores TIC de DORA y en los controles de proveedores de un sistema ISO 27001. No es un complemento técnico: es un acceso a tus datos que debe pasar por el mismo proceso que cualquier otro.
Si estás llevando agentes a producción, la seguridad de sus conexiones debe formar parte del plan desde el principio, como explico en cómo pasar los agentes de IA de piloto a producción.
Conclusión: cada servidor MCP es una puerta
MCP es una gran noticia para la productividad de los agentes, pero amplía la superficie de ataque de forma silenciosa. La buena noticia es que los controles no son exóticos: inventario, mínimo privilegio, revisión de proveedores, aprobación humana para acciones sensibles y trazabilidad. Es seguridad de siempre aplicada a una puerta nueva.
Si tu organización está conectando agentes a sus sistemas y quiere hacerlo con control, puedo ayudarte a diseñar el modelo de gobierno y seguridad. Hablemos.
Preguntas frecuentes sobre la seguridad MCP
Es un componente que expone herramientas, datos o acciones a un agente de IA siguiendo el Model Context Protocol, de forma que el modelo puede decidir cuándo y cómo usarlos.
Es un ataque en el que un servidor incluye instrucciones ocultas en la descripción de una herramienta para manipular al modelo, por ejemplo para que lea datos sensibles o los envíe a terceros.
No debería. La especificación de MCP prohíbe aceptar tokens que no hayan sido emitidos expresamente para el servidor y reenviarlos a APIs de terceros.
Con un inventario de servidores aprobados, identidades propias con mínimo privilegio, una pasarela centralizada con registro y aprobación humana para cualquier acción de escritura.
¿Quieres ver cómo aplicar esto en tu organización? Escríbeme.
Agendar 20 minutos